WordPressを「作っただけ」で放置していませんか?忍び寄るセキュリティの危機
会社や個人事業のWebサイト、ブログをWordPress(ワードプレス)で作成し、「無事に完成したから一安心」とそのまま放置していませんか?
実は、WordPressサイトを運営する上で最もリスクが高いのが「作って終わりの放置状態」です。WordPressは世界中で最も利用されているWebサイト制作システム(CMS)である一方、ハッカーや悪意のある第三者から常に狙われ続けているプラットフォームでもあります。
適切なメンテナンスを行わずに放置されたWordPressサイトは、ある日突然ハッキングされて改ざんされたり、アクセスしたユーザーにウイルスを感染させる「踏み台」にされたりする危険性を常に抱えています。
本記事では、昨今のWordPressにおける脆弱性のリスクや、定期的な保守管理を行わないことの危険性について詳しく解説します。大切なWebサイトを守り、安心して運営を続けるための解決策もご紹介しますので、ぜひ参考にしてください。
昨今のWordPress事情:脆弱性の発見とアップデートの頻度が急増中
「自分のような小さなサイトが狙われるはずがない」と考えているなら、非常に危険です。サイバー攻撃の多くは特定のサイトを狙うのではなく、プログラムを用いてインターネット上の脆弱なWordPressサイトを無差別に自動検索して攻撃しています。
1. 毎日のように報告されるプラグイン・テーマの脆弱性
WordPressの魅力は、便利な機能を後から追加できる「プラグイン」やデザインを簡単に変えられる「テーマ」の豊富さにあります。しかし、これらは世界中のサードパーティ製開発者によって作られているため、日々新たな脆弱性(セキュリティ上の抜け穴)が発見されています。
セキュリティ専門機関の報告によると、WordPress関連の脆弱性のうち9割以上はプラグインやテーマに起因するものです。一度脆弱性が公開されると、世界中の攻撃者がその抜け穴を狙って一斉に攻撃を開始します。
2. 迅速なアップデート対応が不可欠な時代に
このような脆弱性に対処するため、WordPress本体や各プラグインの開発者は日々修正プログラム(アップデート)を配信しています。
かつては「数ヶ月に一度確認すれば良い」と言われていた時期もありましたが、攻撃の手法が巧妙化・高速化した現在では、脆弱性が発見されてから攻撃が始まるまでのスピードが極めて短くなっています。セキュリティアップデートが公開されたら、可能な限り速やかに適用することがサイト防衛の鉄則です。
WordPressを放置することで発生する3つの致命的リスク
定期的なメンテナンスやアップデートを行わずにサイトを放置すると、どのようなトラブルが起きるのでしょうか。代表的な3つのリスクをご紹介します。
1. サイトの改ざん・マルウェア感染・不正アクセスの被害
アップデートを行わず脆弱性を放置していると、以下のような悪質な被害に遭う可能性が高まります。
- サイト改ざん: トップページや記事の内容が勝手に書き換えられ、不法サイトや詐欺サイトへ強制リダイレクト(転送)される。
- マルウェア拡散: サイト内に悪意のあるプログラムを仕込まれ、訪問者のパソコンやスマートフォンにウイルスを感染させる。
- スパム送信の踏み台: サーバーの送信機能を悪用され、大量の迷惑メール(スパムメール)を勝手に送信される。
このような被害に遭うと、自社サイトの信頼が失墜するだけでなく、訪問者や取引先に実害を与えてしまい、最悪の場合は法的な責任や損害賠償を問われるケースに発展することもあります。
2. 突然の表示崩れやシステムエラー(画面が真っ白になる)
WordPress本体、テーマ、プラグイン、そしてサーバーのプログラム(PHP)は、それぞれが複雑に連携して動作しています。
長期間放置した後に慌てて一気にアップデートを行うと、プログラム同士の相性問題(互換性エラー)が発生し、「デザインが大きく崩れる」「特定の機能が動かなくなる」「サイト全体が真っ白(Fatal Error)になってアクセスできなくなる」といったトラブルが非常に高い確率で発生します。
3. Google等の検索エンジンからのペナルティ(SEO順位の暴落)
ハッキングされてマルウェアが検出されたサイトや、不審なサイトへリダイレクトされるようになったサイトは、Googleなどの検索エンジンから「危険なサイト」として警告表示が出されたり、検索結果から完全に除外(インデックス削除)されたりします。
これまで積み上げてきたSEOの評価や検索順位が一瞬でゼロになり、Webサイトからの集客や問い合わせが完全にストップしてしまうリスクがあります。
保守管理サービスを利用していないのは非常に危険!最低限必要な対応とは
WordPressサイトの健全性を保つためには、専門知識を持って定期的にサイトの状態をチェックし、安全にアップデートを実施していく「保守管理」が不可欠です。
しかし、社内にWeb制作の専門担当者がいない場合や、日常業務に追われて自社でメンテナンスを行う余裕がない企業・個人事業主様がほとんどではないでしょうか。
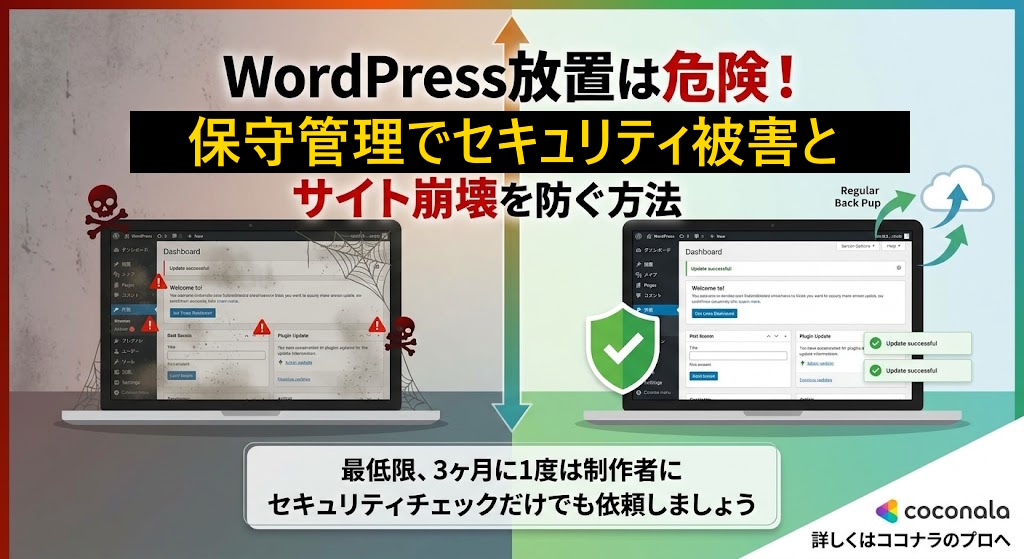
最低でも「3ヶ月に1度」はプロにセキュリティチェックを依頼しましょう
自社で日常的な保守を行うのが難しい場合でも、「放置」だけは絶対に避けてください。
保守管理サービスに加入していないサイトであっても、最低限、3ヶ月に1度は制作者やWebの専門家にセキュリティチェックと安全なアップデート作業を依頼することを強く推奨します。
定期的にプロの目を入れることで、以下のようなメリットが得られます。
- 潜在的な脆弱性やセキュリティリスクの早期発見
- バックアップを取得した上での安全なバージョンアップ
- 万が一不具合が発生した際の迅速な復元・修正対応
WordPressの保守・メンテナンスなら「coconala」のプロにおまかせ
「Webサイトを作ってもらった制作者と連絡が取れなくなってしまった」
「毎月の保守コストはできるだけ抑えたいけれど、しっかりサポートしてほしい」
そんなお悩みをお持ちの方におすすめなのが、スキルマーケット「ココナラ」で提供されている評価の高い専門サービスです。
信頼できるプロによる保守管理代行サービス
WordPressの保守・メンテナンスでお困りの方は、実績豊富な専門家に直接依頼できるココナラのWordPress保守管理サービスの利用を検討してみてはいかがでしょうか。
こちらのサービスでは、自分では後回しにしがちな以下の重要作業をプロが手厚く代行・サポートしてくれます。
- 定期的なバックアップ取得: 万が一のトラブルや操作ミス時にも、確実に元の状態に戻せる環境を確保します。
- 本体・プラグイン・テーマの safe なアップデート: 互換性を確認しながら安全に最新状態へ更新します。
- サイトの健全化・セキュリティ強化: 脆弱性を放置せず、安全にサイトを運用できる状態を維持します。
制作会社に毎月高額な保守費用を支払い続けるのが難しい場合でも、ココナラであればリーズナブルかつ柔軟に必要なサポートを受けることが可能です。他者制作のサイトやご自身で作成されたサイトでも事前に相談が可能なため、保守の「駆け込み寺」としても大変心強い存在です。
まとめ:Webサイトの安全を守り、本業に集中できる環境をつくろう
WordPressサイトは「完成して公開したら終わり」ではなく、公開してからが本当のスタートです。
頻発する脆弱性やサイバー攻撃のリスクから大切なサイトを守り、訪問者に安心して閲覧してもらうためには、定期的なバックアップと適切なアップデート管理が欠かせません。
- WordPress放置はハッキングや表示崩れ、SEOペナルティの引き金になる
- 脆弱性の発見スピードが早まっているため、定期的な対応が必須
- 保守未加入でも、最低3ヶ月に1度はプロへセキュリティチェックを依頼するのが鉄則
- 不安な方はプロのWordPress保守管理サービスを活用して安全運用を実現する
専門的な保守作業はプロに任せ、安心してご自身の本業やコンテンツ発信に集中できる環境を整えていきましょう。
WordPress保守管理します 定期的にバックアップ取得、アップデートをおこないます